ECサイトの57.4%が不正ログイン被害または試行を経験、事後対応費1千万円超も17.1%

一般社団法人サイバーセキュリティ連盟が2026年10月1日に実施した「セキュリティ運用とAIリスク対応の実態調査」で、WebサイトやECサイトを運営する企業の57.4%が不正ログインの実被害または大量の不正試行(予兆)を経験していることが明らかになった。実被害に遭った企業のうち、事後対応費用が1,000万円以上に達したケースは17.1%に上り、被害発覚後の経済的負担の大きさが浮き彫りとなった。
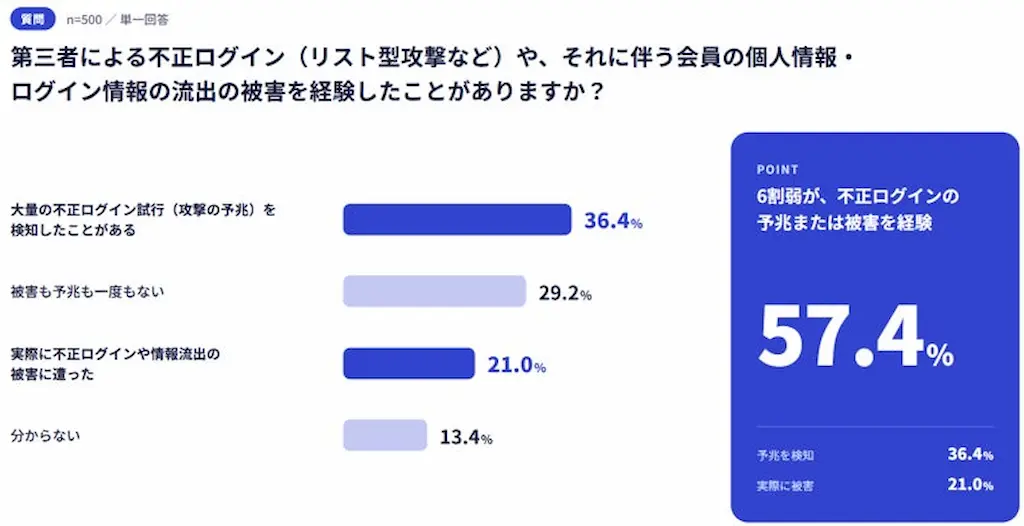 不正ログイン被害・予兆の経験割合、57.4%が何らかの被害または試行を検知
導入後の運用に死角、約3割が設定を見直さず
セキュリティ製品の設定・ルールを最後に見直した時期について、「1年以上前」が21.4%、「導入以来実施していない」が9.6%、「分からない」が19.6%と、約3割が導入後の継続的な運用を怠っている実態が判明。特に従業員49名以下の企業では「導入以来実施していない」が37.9%と高く、企業規模による運用格差も確認された。
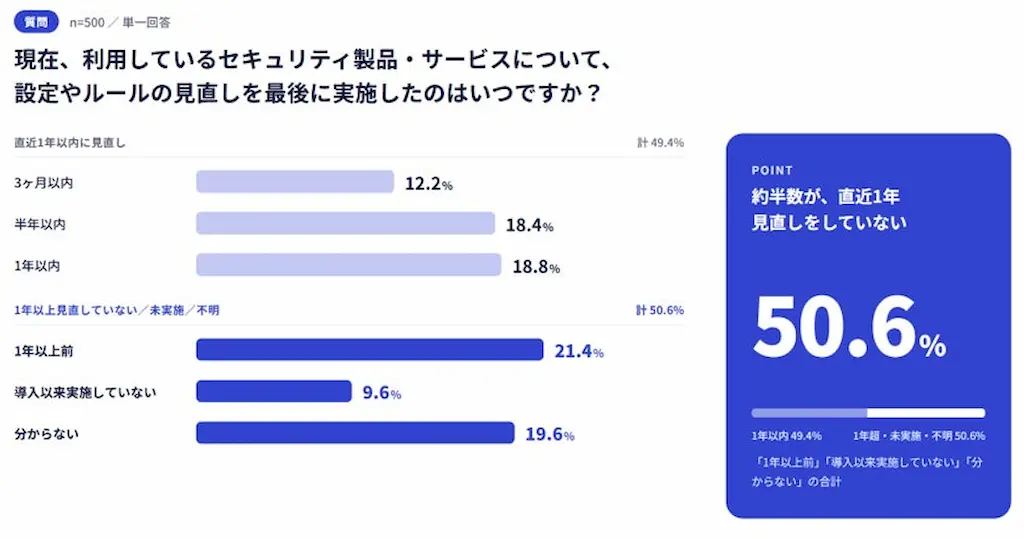 セキュリティ製品の設定見直し時期、約半数が直近1年未満だが3割が長期未実施
ECサイトの脆弱性対応、カスタマイズと予算不足が足かせ
ECサイトで利用するシステムやプラグインのアップデートをすぐに行わない理由として、「独自カスタマイズをしているため簡単に行えない」が26.3%で最多。次いで「予算がない」(20.0%)、「表示崩れや機能不全の懸念」(19.2%)と続く。また、自社でプラグインの脆弱性による被害を経験した企業は15.0%で、身近な被害例を含めると50.0%が何らかの被害を認識している。
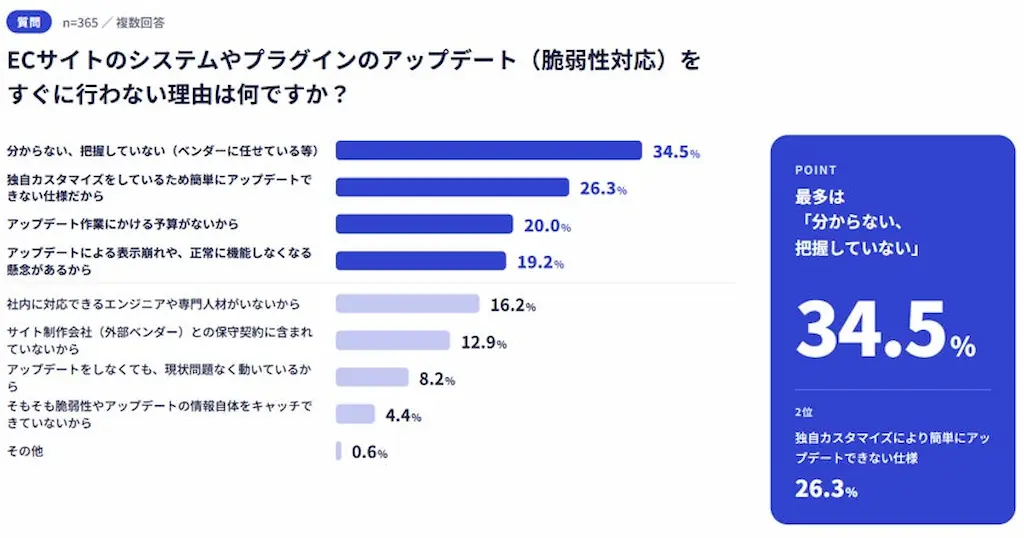 ECサイト更新を遅らせる理由、カスタマイズの影響と予算不足が上位
取引先のセキュリティ把握は6割が希望、業務増加に現場は悲観的
取引先のセキュリティ対策状況を把握する必要性について、全体の57.6%が「必要に応じて把握したい」と回答。自社でセキュリティ運用を担当する層では66.5%に達する。一方、今後のセキュリティ運用業務の変化については44.4%(従業員1,000名以上では52.6%)が「対応すべき業務は増えていく」と見込んでおり、取引先管理まで含めた負荷増大が課題となっている。
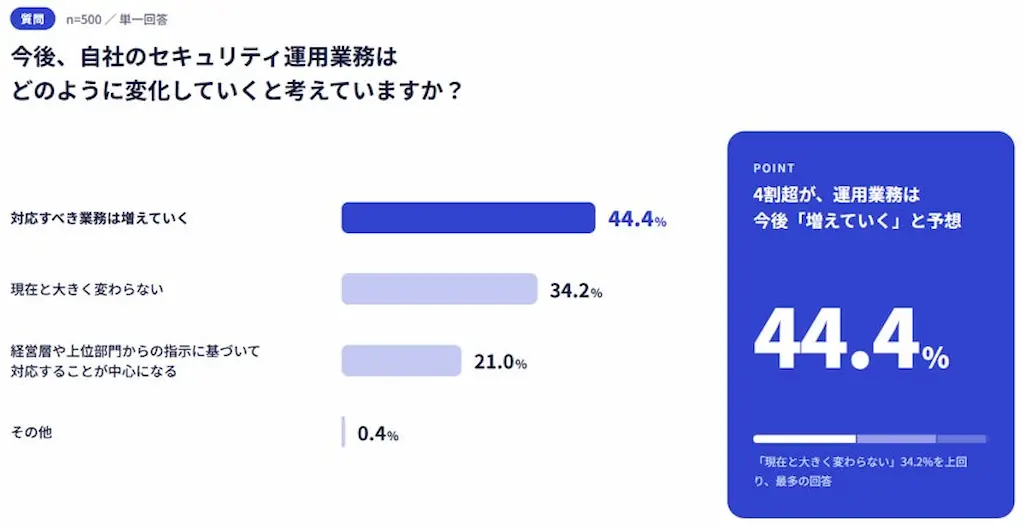 今後のセキュリティ運用業務の変化予測、44.4%が業務増加を見込む
不正ログインの事後対応費、大企業では半数超が500万円以上
実被害を経験した企業のうち、事後対応費用が100万円以上に達した割合は60.9%。特に従業員1,000名以上の大企業では、500万円以上が61.6%を占める。被害にはフォレンジック調査、謝罪対応、システム改修、人件費などが含まれ、経営への影響は軽視できない。
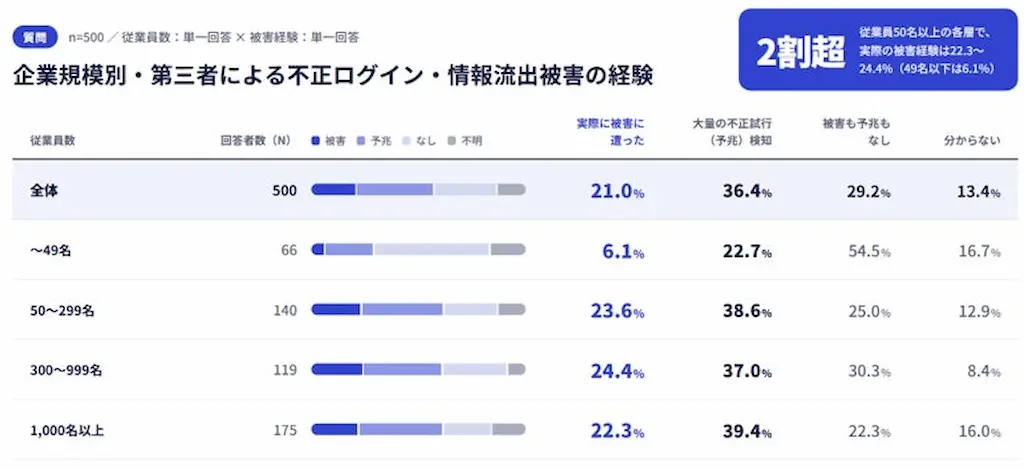 企業規模別の不正ログイン・情報流出経験、規模によって被害率に差
生成AI対策で企業規模格差、脆弱性診断は全規模で低調
生成AI・AIエージェントの利用に伴うセキュリティ対策は、従業員1,000名以上の企業では社内ルール整備率が50.9%と高い一方、49名以下では15.2%にとどまる。49名以下の40.9%は「生成AIを利用・導入していない」と回答。また、AIアプリケーションの脆弱性診断は1,000名以上でも34.9%、プロンプトインジェクション対策は25.7%と、企業規模を問わず技術的対策は不十分な状況だ。
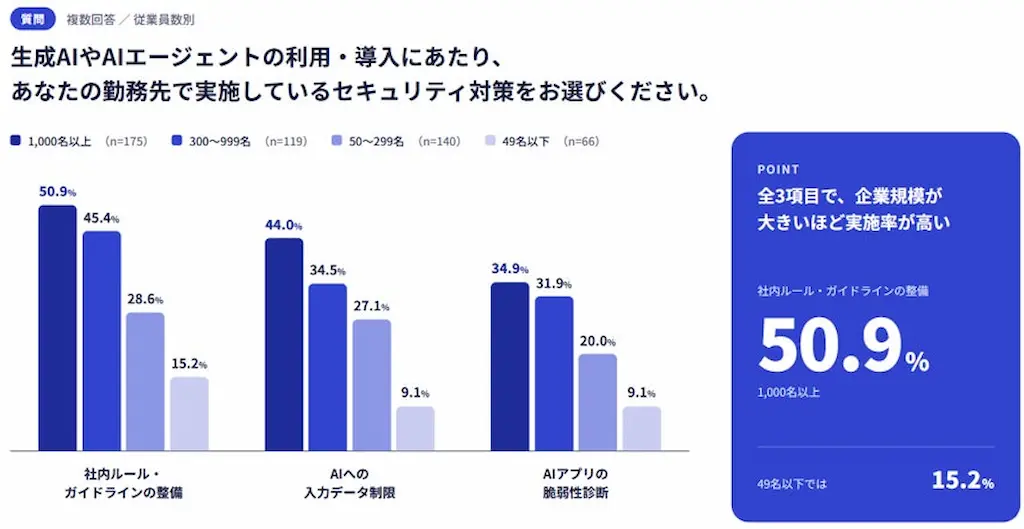 生成AI導入時のセキュリティ対策実施率、規模が大きいほど高いが全体的に低調
対策したつもりのリスク、運用とAIで二重の死角
今回の調査は、セキュリティ製品やツールを導入しただけで安心する「お守り化」と、生成AIの活用拡大に伴う新たなリスクへの対応遅れという二重の課題を浮き彫りにした。特にECサイトの運営では、カスタマイズや表示崩れの懸念からアップデートを先送りする慣行が脆弱性を放置し、不正ログインや情報漏洩の温床となっている。また、取引先のセキュリティ管理やAI対策では、リソースの乏しい中小企業に大きな格差があり、サプライチェーン全体のセキュリティ向上が急務といえる。編集部としても、定期的な設定見直しや脆弱性診断を業務プロセスに組み込み、AI利用に関するルールと技術対策を並行して進める必要性を強く感じる。