ECサイト運営、3人に1人が不正の手口・原因を特定できず 3Dセキュア2.0導入後も残る実態把握の課題

3Dセキュア2.0導入後も不正減少を実感できず、約7割が課題
DGビジネステクノロジー(DGBT)が実施した「ECサイトにおけるセキュリティ対策に関する調査」により、3Dセキュア2.0の原則義務化後もEC事業者の約7割が不正減少を実感できていない実態が明らかになった。調査は2026年8月にECサイト運営者330名を対象に行われ、不正の原因特定や損失額把握の困難さが浮き彫りとなっている。
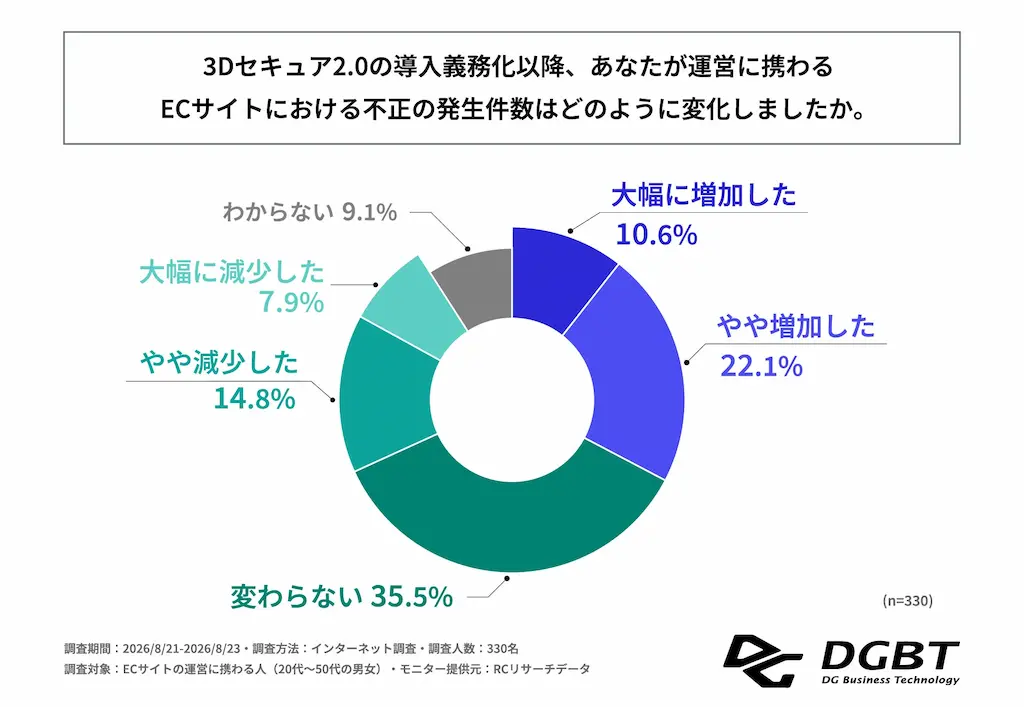 3Dセキュア2.0導入後の不正発生件数の変化を示す円グラフ
不正増加が減少を上回る現状
3Dセキュア2.0の義務化後、不正発生件数が「増加した」との回答が32.7%に達し、「減少した」の22.7%を10.0ポイント上回った。「変わらない」の35.5%を加えると、全体の68.2%が不正減少を実感できていない。認証強化後も不正リスクが高止まりしていることが示された。
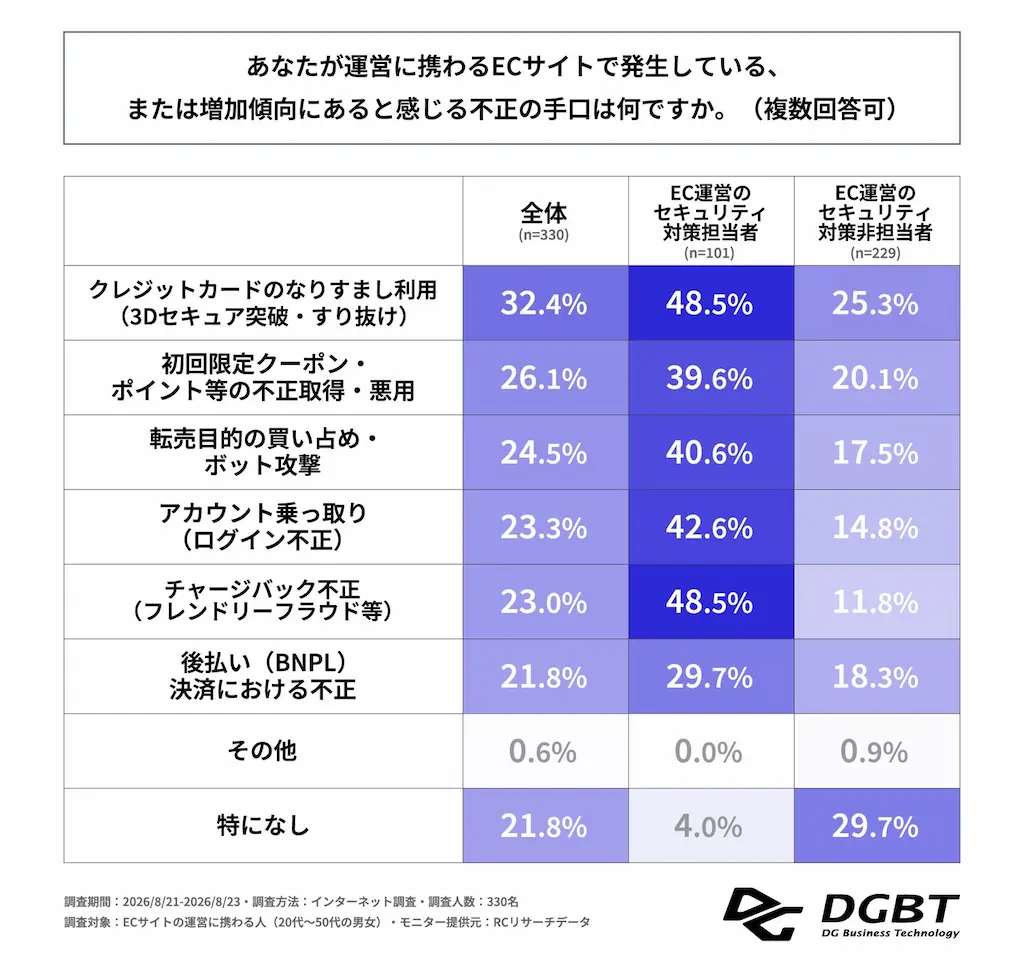 ECサイトで認識されている不正手口の割合比較
原因特定と損失額把握が不十分な運営現場
発生した不正の原因や手口について、全体の34.5%が「一部しか特定できていない」「ほとんど特定できていない」と回答。約3人に1人が実態を把握できずにいる。また、直近1年間の不正被害による損失額を「把握できていない」との回答が32.4%にのぼり、ビジネスインパクトの見極めすら困難な状況が明らかになった。
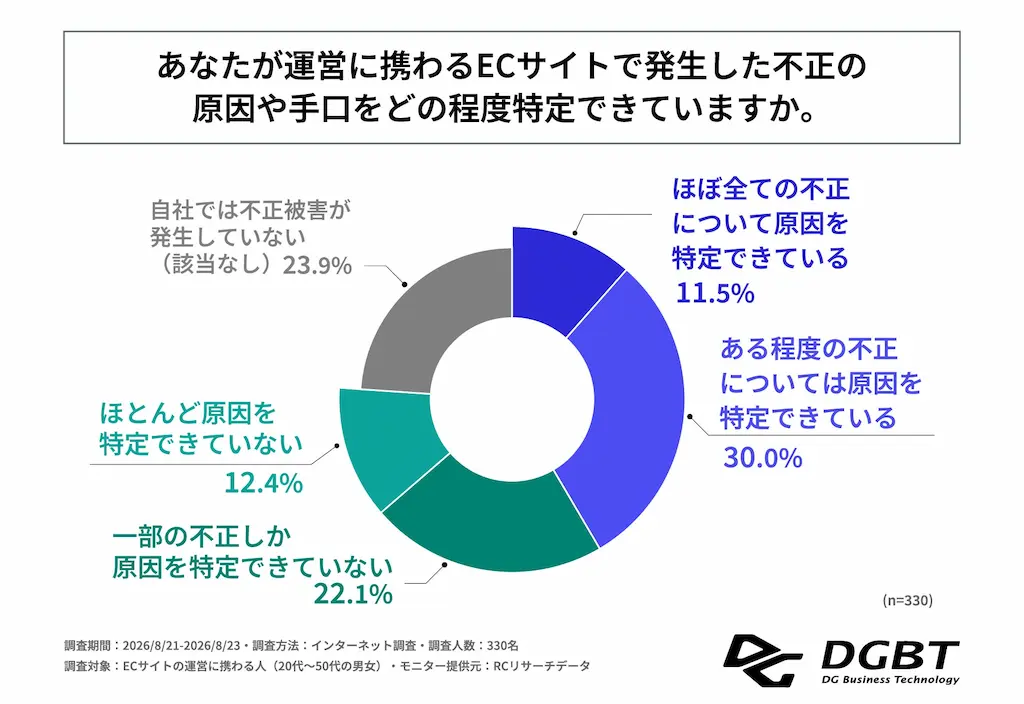 不正の原因や手口の特定状況を示す円グラフ
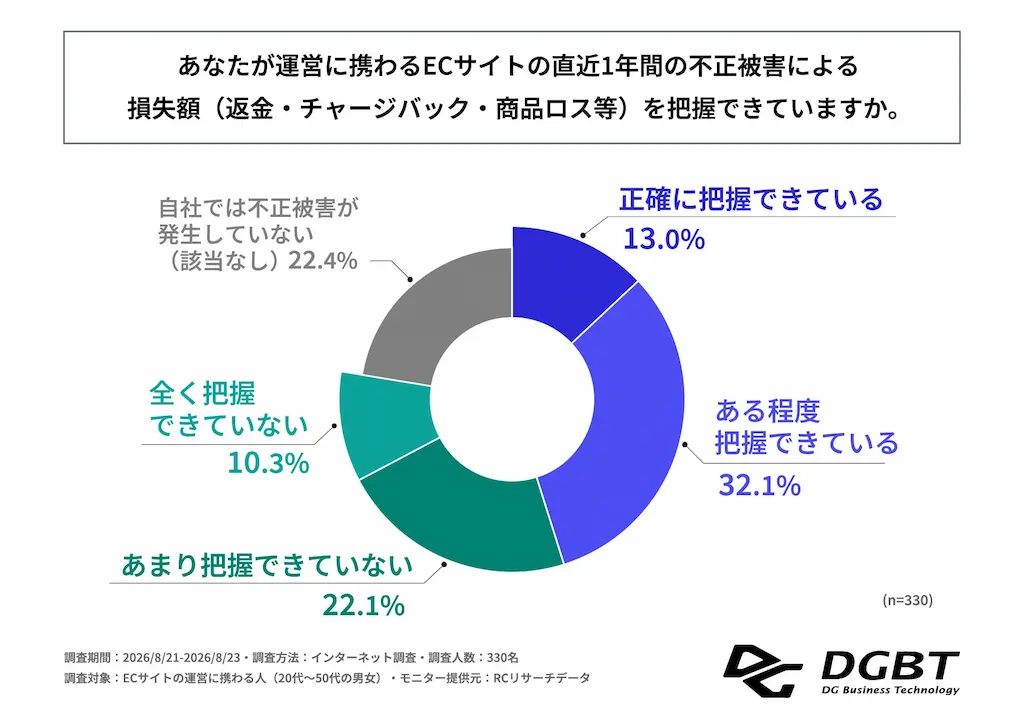 直近1年間の不正被害損失額の把握状況を示す円グラフ
原因究明を阻む人材不足と情報不足
原因究明を阻む要因として、「セキュリティの専門知識を持つ人材の不足」(27.9%)、「不正の手口の高度化・多様化」(27.3%)、「最新の不正手口に関する情報不足」(26.7%)が僅差で上位を占めた。社内リソースの不足と外部脅威の両面が影響し、自社単独での実態把握を困難にしている。
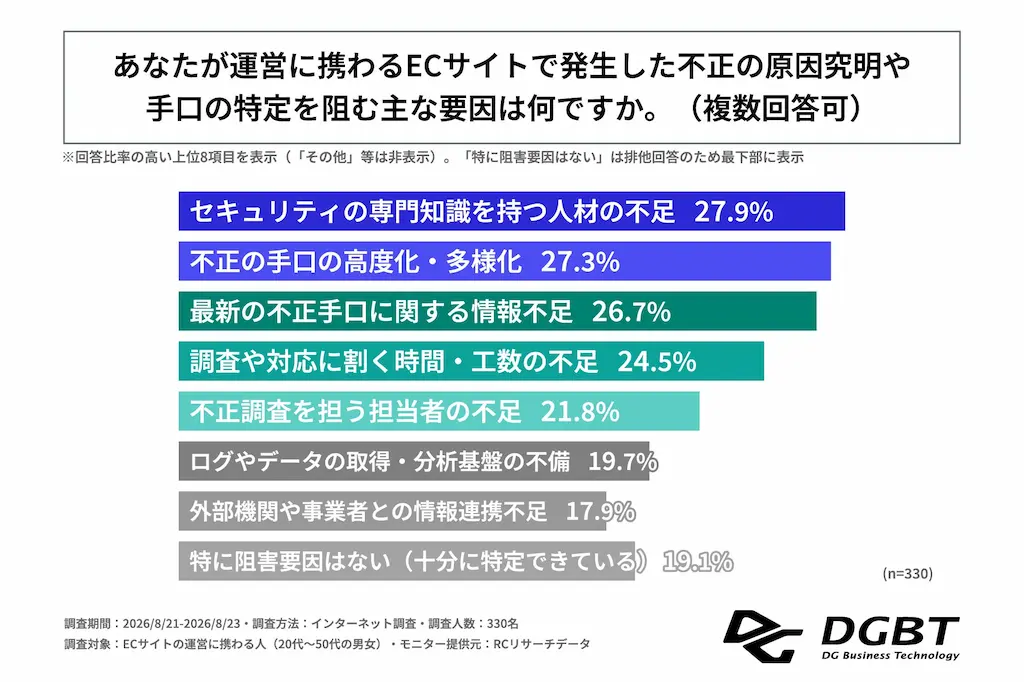 不正の原因究明を阻む主な要因の割合
認識される不正手口と社内意識の乖離
認識されている不正手口の最多は「クレジットカードのなりすまし利用(3Dセキュア突破・すり抜け)」(32.4%)で、導入後も認証をすり抜ける手法が最大の脅威と捉えられている。セキュリティ対策担当者では複数手口への警戒が約5割にのぼる一方、非担当者の最多回答は「特になし」(29.7%)と、社内のリスク認識に大きな開きがある。
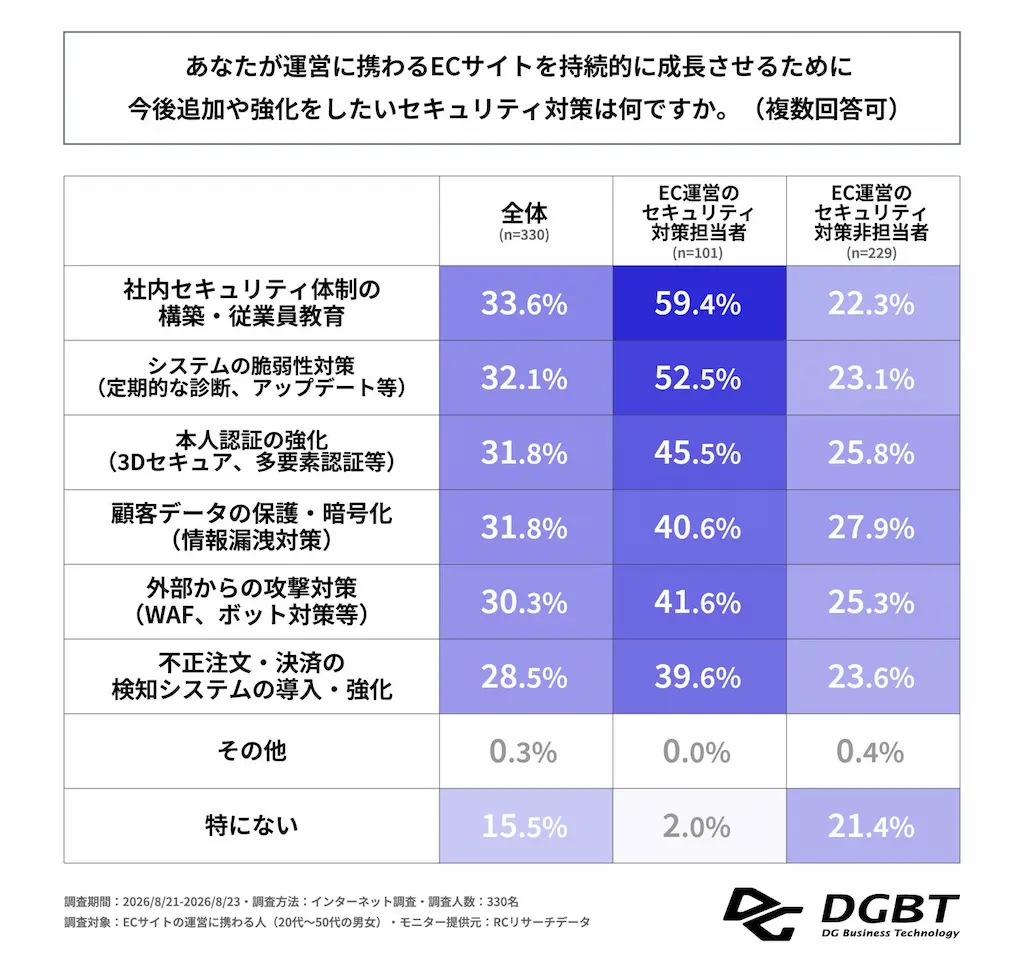 今後強化したいセキュリティ対策の優先度比較
専門家の指摘と対策の方向性
調査監修者であるDGBTプロフェッショナルソリューション本部長の関隆進氏は、原因特定ができないままでは対策が後手に回ると指摘。AIによる検知と専門家の知見を組み合わせ、実態を迅速に可視化し、組織的に原因特定から対策までを回す体制構築の重要性を強調する。
 関隆進、DGビジネステクノロジー プロフェッショナルソリューション本部 執行役員 本部長
組織体制の再構築が急務
3Dセキュア2.0導入後も不正リスクが顕在化し、原因特定や損失把握が不十分なEC事業者が3割超にのぼる。単なるシステム導入だけでなく、専門人材の育成や全社的なセキュリティ文化の浸透など、組織的な対策の強化が不可避だ。特に、担当者と非担当者の認識ギャップ解消が、実効性のあるセキュリティ対策の第一歩となる。